Mostrando entradas con la etiqueta activedirectory. Mostrar todas las entradas

miércoles, 1 de abril de 2026

Cómo unir Ubuntu a Active Directory usando ADSys

como unir ubuntu a active directory adsys

Esta guía te permitirá integrar Ubuntu (versiones 25.10 / 26.04) en un dominio de Active Directory gestionado por Samba 4 (también válido para dominios Windows), permitiendo no solo la autenticación centralizada, sino también la gestión de políticas de grupo mediante ADSys. 

A parte de Samba 4, que no necesita presentación por aquí, ya que hay bastante material en éste blog sobre él; usaremos SSSD, que es el daemon que gestiona la autenticación local y el acceso a servicios de directorio remotos en GNU Linux. También usaremos realm, que es una herramienta simplificada para descubrir y unirse a dominios de AD sin configurar manualmente archivos complejos y ADSys, una solución de Canonical para gestionar clientes Ubuntu mediante GPOs (Objetos de Directiva de Grupo) de Active Directory.


jueves, 15 de febrero de 2024

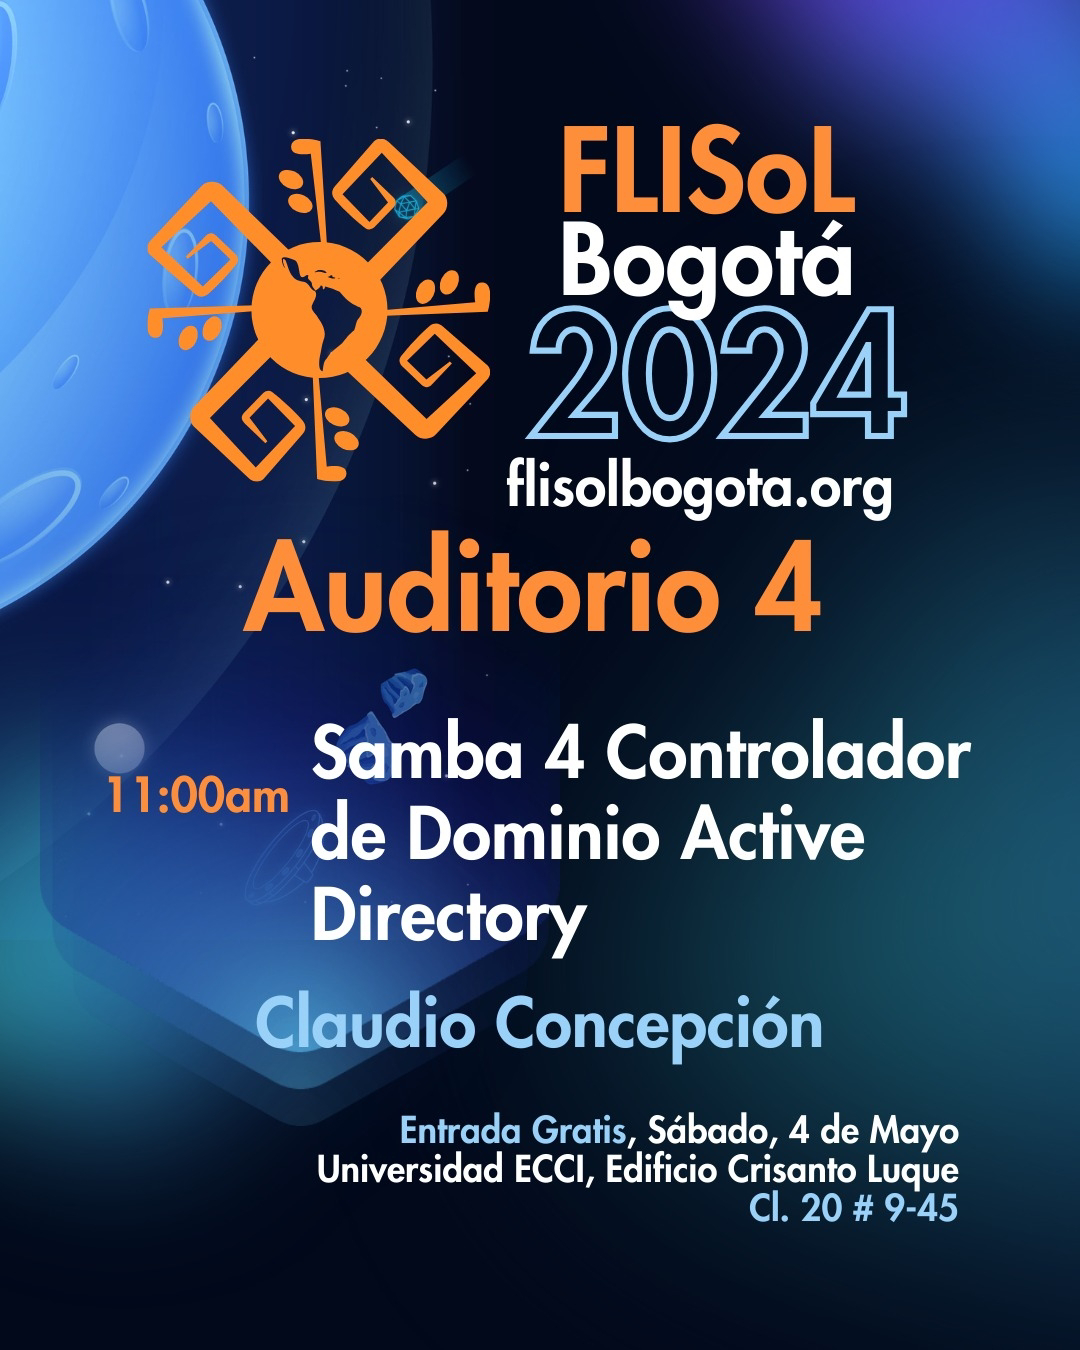
Webinar Gratuito Controlador de Dominio y Active Directory Samba 4

¡Inscríbete ya para nuestro webinar de abril!

Controlador de Dominio y Active Directory Samba 4 (Bind 9, NTP, DHCP, Kerberos y otros servicios Linux).

Conectaremos al menos un cliente Windows desde el cual vamos a administrar vía RSAT nuestro dominio.


jueves, 14 de septiembre de 2023

Visualizando los Roles de nuestro Dominio Samba 4

La estructura de Active Directory está diseñada para trabajar en modo multi-master, ésto permite realizar cambios en su infraestuctura para cualquier controlador de dominio. Aunque éste approach es muy funcional pudiera abrirse la puerta a conflictos cuando se trata de la replicación entre varios controladores de dominio.

Active Directory tiene los mecanismos para resolver potenciales conflictos, pero existen fuciones o tareas que no pueden ser compartidas entre los DC. Para eso existen los Flexible Single Master Operation (FSMO), lo que traducido serían los Roles de Active Directory.

Los siguientes comandos pueden ejecutarse de forma local o remotamente usando SSH.

El Controlador de Dominio sobre el cual estaremos ejecutando dichos comandos cumple con la siguiente descripción:

Sistema Operativo     : AlmaLinux 9.2 x86_64 boot
Realm (NetBIOS)       : FCLD.LOCAL
Domain                : fcld
FQDN                  : sambapdc01.fcld.local.
Interfaz enp1s0 (WAN) : 192.168.122.15/24
Interfaz enp2s0 (LAN) : 10.42.0.1/24

Con todo éso claro, manos a la obra...

jueves, 7 de septiembre de 2023

Cómo obtener información de un Dominio Samba 4 desde Linux


Luego del aprovisionamiento de un Dominio Samba 4 es importante verificar que el mismo ha sido creado correctamente y según nuestros requerimientos. El fichero smb.conf nos provee informaciones importantes pero no contiene todo lo que necesitamos saber acerca de nuestro Controlador de Dominio.

Desde los primeros experimentos que tuvimos con Samba 4 en 2014 está disponible una guía en la cual se incluye comandos importantes que nos proporcionan informaciones y detalles que no encontramos en el fichero de configuración. Puedes verla en éste enlace.

Los siguientes comandos pueden ejecutarse de forma local o remotamente usando SSH.

El Controlador de Dominio sobre el cual estaremos ejecutando dichos comandos cumple con la siguiente descripción:

Sistema Operativo     : AlmaLinux 9.2 x86_64 boot
Realm (NetBIOS)       : FCLD.LOCAL
Domain                : fcld
FQDN                  : sambapdc01.fcld.local.
Interfaz enp1s0 (WAN) : 192.168.122.15/24
Interfaz enp2s0 (LAN) : 10.42.0.1/24

Con todo éso claro, manos a la obra...

miércoles, 6 de septiembre de 2023

Samba 4.19 disponible para su descarga


Se encuentra disponible la primera versión estable de la serie 4.19 de Samba, el cual no necesita presentación en éste blog, y éstas son las mejoras/novedades que tendremos en la misma:


  • Base de datos de Active Directory preparada para Functional Level 2016
  • Auditoría de KDC mejorada
  • Utilidad smbget mejorada
  • Utilidad gpupdate mejorada
  • Logs de winbind mejorados
  • Soporte Kerberos Armoring para clientes Windows
  • Recarga de certificados TLS en tiempo real (on-the-fly)
  • Soporte en samba-tool para manipulación de Authentication Silos

Ésta versión de Samba aún no se encuentra disponible en los repositorios de las distribuciones, pero puedes descargar su código fuente, compilar e instalar.

Indaga más detalles en el sitio oficial https://www.samba.org


jueves, 24 de agosto de 2023

Webinar Gratuito Samba Active Directory en GNU Linux

Nuestro Webinar Gratuito ha sido pospuesto para la semana próxima (Jueves 31 de agosto) a la misma hora (8:00 P.M.) UTC-4.

Éste evento está siendo coordinado por la comunidad Linux Dominicana.

Pueden agendarlo en Meetup y suscribirse al canal de Youtube de Linux Dominicana.

Será un placer compartir con ustedes...


lunes, 7 de noviembre de 2016

Samba4 para el BarcampRD 2016 en PUCMM STI

El sábado 19 del mes en curso se llevará a cabo el BarcampRD 2016 en el recinto Santiago de la PUCMM. Los miembros del CISC (Comité de estudiantes de Ingeniería en Sistemas y Computación), organizadores del BarcampRD, lo definen como "una red internacional de "desconferencias" tecnológicas, cuyo contenido es auto-generado por los participantes y su orientación es hacia el desarrollo de Software y tecnología en general."

Es un evento abierto a desarrolladores, maestros y estudiantes del área que deseen participar y aprender. Este año tendrá lugar en el Edificio Padre Arroyo en las instalaciones de dicha universidad.

Dios mediante estaremos por allá exponiendo lo que es Samba 4.5 como Controlador de Dominio de Active Directory, en la Sala 1 a paritir de las 16:00 GMT-4.


Más detalles sobre el evento en:


domingo, 19 de junio de 2016

domingo, 8 de noviembre de 2015

Mañana inicia el Curso Active Directory en GNU Linux


Mañana da inicio el Curso Active Directoy en GNU Linux usando Samba 4.

Éstas son las entradas con toda la información acerca del mismo:
Propuesta del curso
Detalles acerca del curso
Detalles de inicio y pago

Los que ya están inscritos tienen acceso a los materiales introductorios:


¡Si no te has inscrito aún estás a tiempo!

lunes, 12 de octubre de 2015

Acerca del Curso Active Directory en GNU/Linux

Este curso-taller tiene como propósito motivarte y ayudarte a construir los conocimientos que consecuentemente te llevarán a configurar un Controlador de Dominio y Directorio Activo en un sistema GNU/Linux. Entre los servicios que usaremos para lograrlo tenemos a Bind 9 con soporte DLZ; DHCP, NTP, Kerberos y por supuesto Samba 4.

Samba es una suite libre que, desde 1992, ha provisto servicios de archivos e impresión a todo tipo de clientes SMB/CIFS, principalmente para Microsoft™ Windows™. Gracias a Samba ha sido posible la interoperabilidad entre los diferentes sistemas operativos actuales como Windows™, GNU/Linux y Mac OS. Samba está disponible libremente bajo licencia GNU General Public License.


domingo, 11 de octubre de 2015

Inicio y pago curso Active Directory en GNU/Linux

Buenos días estimados colegas y seguidores. Gracias por sus comentarios y sugerencias respecto al curso de Active Directory en GNU/Linux. Conforme a los mismos y a las características que se le pretende dar al curso y que ustedes ya conocen, presento a continuación la fecha de inicio, métodos de pago y notificación.

El curso iniciará el 9 de noviembre próximo, con un costo de inscripción de 900.00 DOP ó 20.00 USD por persona y una duración de cinco semanas. Dicho monto será depositado en la cuenta 773464854 del Banco Popular Dominicano, S. A.; o mediante transferencia cablegráfica (interesados fuera de República Dominicana) a nombre de Claudio J. Concepción Certad, IBAN DO29BPDO00000000000773464854, o al mismo número de cuenta usando el Swift BPDODOSXX.


miércoles, 24 de junio de 2015

Guía de integración de RHEL 6 con Active Directory

Esta guía, de la autoría de Mark Heslin, que Red Hat pone al alcance de todos comprende los componentes, configuraciones y opciones a tomar en cuenta cuando integramos Red Hat® Enterprise Linux® 6 en entornos de Microsoft® Windows® Active Directory. Con varias arquitecturas de ejemplo, provee los lineamientos para hacer de manera simple todo el proceso.

Recuerden que en CentOS, como fiel clon binario de Red Hat, es posible llevar a cabo todos esos pasos. Si ya has trabajado con la guía de Samba 4, es posible que todo esto sea familiar para ti.

Desde el sitio de Red Hat pueden descargar la guía Integrating Red Hat Enterprise Linux 6 with Active Directory.


sábado, 16 de mayo de 2015

Administrando la complejidad de las contraseñas en un Samba4 AD DC

Aunque es un fastidio para los usuarios, la complejidad sus contraseñas en un Dominio de Active Directory es un tema vital en la seguridad del mismo. Recordemos que venimos de una cultura en la que la regla del mínimo esfuerzo impera, y las contraseñas no escapan de su alcance. Un ejemplo de ello es la lista de las peores contraseñas de todos los tiempos, publicada en Dragonjar, la cual habla por sí misma.


domingo, 11 de enero de 2015

Cómo crear la Zona de Resolución Inversa para el DNS de Samba 4

Hola amigos, luego de unos días de descanso aquí estamos de regreso. Un abrazo a todos de parte de este humilde servidor.

Durante el proceso de creación de un Dominio de Active Directory, tanto en MS Windows como en GNU/Linux con Samba 4, la Zona de Resolución Inversa (Reverse Zone o Reverse DNS lookup zone) no es creada de forma automática. La misma es importante ya que nos permite obtener los nombre de los hosts dada su dirección IP, siendo el caso contrario de una Zona Directa (Forward Zone).

Luego de configurado nuestro Active Directory en GNU/Linux, podemos proceder a crearla haciendo uso del comando samba-tool. Dado que nuestra subred es la 192.168.5.0/24, nos correspondería una Zona de Reversa así: 5.168.192.in-addr.arpa.
[root@sambapdc01~]# samba-tool dns zonecreate 127.0.0.1 5.168.192.in-addr.arpa -Uadministrator 
Password for [FCLD\administrator]: 
Zone 5.168.192.in-addr.arpa created successfully 
Ahora agregamos el registro correspondiente a nuestro propio servidor.
[root@sambapdc01 ~]# samba-tool dns add 127.0.0.1 5.168.192.in-addr.arpa 1 PTR sambapdc01.fcld.local -Uadministrator 
Password for [FCLD\administrator]: 
Record added successfully 
Y probamos para confirmar que está funcionando.
[root@sambapdc01 ~]# host 192.168.5.1 
1.5.168.192.in-addr.arpa domain name pointer sambapdc01.fcld.local.


miércoles, 5 de noviembre de 2014

Cómo hacer un backup del Active Directory de Samba 4

En su código fuente Samba 4 incluye un script de Bash llamado samba_backup. El mismo está ubicado en la ruta source4/scripting/bin. Dicho script nos permitirá, como dice el título de esta entrada, hacer un backup o copia de seguridad de las bases de datos y ficheros de configuración más importantes de nuestro Active Directory. Lamentablemente este script es experimental, por lo que usted lo usará a su propio riesgo, sobre todo en la parte de restaurar los backups (lo cual veremos luego) debido a lo que puede pasarle a la data cuando el servidor está up and running.

Otro punto acerca de este script es que el mismo solo está disponible en el código fuente, por lo que si ya usted configuró su Active Directory usando el repositorio SerNet, debe descargar dicho fuente y adaptarlo a las rutas de directorios correspondientes.


jueves, 19 de junio de 2014

Guía Controlador de Dominio Samba4 usando repositorio SerNet (ebook)

Esta es la guía del Controlador de Dominio GNU/Linux con Samba 4 del repositorio SerNet. Este repositorio contiene los rpm's para Red Hat y derivadas de la rama 4.1.x. Todo esto tuvo su origen en el primer post publicado Cómo configurar un Controlador de Dominio con CentOS, Samba4, Kerberos y BIND.

Esta guía, en formato epub, puede utilizarse como referencia para montar servidores en entornos de producción, ya que su resultado es un Controlador de Dominio y Directorio Activo muy estable y funcional.

Espero les sea de gran provecho y utilidad...

Descargar


jueves, 27 de febrero de 2014

Cómo configurar el repositorio SerNet Samba 4 en CentOS 6

Queridos lectores, ya es bien conocida por todos ustedes la guía para configurar un Controlador de Dominio y Directorio Activo con Samba 4 bajo CentOS GNU/Linux. Sin embargo en la misma es necesario compilar desde los fuentes tanto Samba 4, NTP y Bind. Pero el caso particular de Samba toma bastante tiempo (unos 40 minutos en una Core i2) pero si dispones de mayores prestaciones de hardaware no se toma más de 4 minutos.

Para los que tienen escasos recursos de hardware os traigo esta guía breve para configurar el repositorio SerNet, que es un repo oficial soportado por la misma gente de Samba en el cual se encuentran los paquetes específicos para cada distribución. Para nuestro caso tomaremos el repositorio para CentOS 6, pero está disponible para Debian, Ubuntu y openSUSE.